Attacchi informatici ai sistemi di refrigerazione: rischi e misure di sicurezza
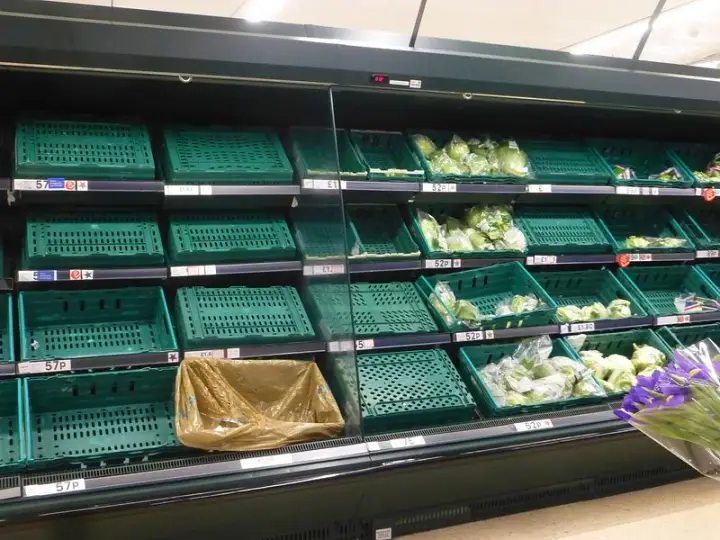
Nel mese di ottobre 2026, diversi supermercati francesi hanno subito attacchi informatici che hanno compromesso il funzionamento dei sistemi di refrigerazione, provocando l'alterazione delle temperature di conservazione degli alimenti e ingenti perdite economiche. Episodi analoghi si sono successivamente verificati anche in altri Paesi europei. Il 2 novembre, inoltre, un attacco ha interessato i sistemi di monitoraggio e controllo delle celle frigorifere di tre strutture regionali dell'Établissement français du sang, il servizio trasfusionale nazionale francese. In quest'ultimo caso, gli allarmi hanno consentito al personale di trasferire le scorte di sangue in apparecchiature non compromesse, evitando conseguenze sulle forniture.
A di là della crescente gravità dell’accaduto, questi episodi evidenziano un aspetto spesso sottovalutato della trasformazione digitale: la sicurezza informatica non riguarda esclusivamente computer, server e dati personali, ma anche i sistemi che regolano processi fisici essenziali.
Come è stato possibile compromettere questi impianti?
I moderni sistemi di refrigerazione industriale utilizzano centraline elettroniche e piattaforme di supervisione per monitorare e gestire parametri quali temperatura, cicli di sbrinamento e soglie di allarme. Per agevolare la manutenzione, queste apparecchiature possono essere raggiungibili da remoto attraverso interfacce web o servizi di teleassistenza.
Il problema nasce quando tali interfacce vengono esposte direttamente su Internet, senza adeguati controlli di accesso, oppure quando vengono utilizzati dispositivi obsoleti, credenziali predefinite o software non aggiornati.
Per individuare questi sistemi, un potenziale aggressore può utilizzare strumenti di Internet scanning come “Shodan”, un motore di ricerca che censisce dispositivi e servizi accessibili dalla rete pubblica. Attraverso specifici filtri è possibile individuare apparecchiature in base al produttore, al modello, alle porte di comunicazione utilizzate e ad altre caratteristiche tecniche. L'individuazione di un dispositivo, naturalmente, non equivale alla sua compromissione: rappresenta però un primo passo per identificare potenziali obiettivi.
Una volta individuato un sistema esposto, l'attaccante può tentare di sfruttare vulnerabilità note, credenziali deboli o configurazioni errate per ottenere accesso all'interfaccia di amministrazione. Se l'accesso ha privilegi sufficienti, può modificare parametri operativi, come le temperature impostate o i cicli di sbrinamento, utilizzando le stesse funzionalità previste per la gestione ordinaria dell'impianto. In questi casi, non è necessariamente richiesta l'installazione di un malware, ma può essere sufficiente abusare delle funzionalità legittime del sistema.
Di fronte a tali minacce, quali misure possono adottare le imprese per ridurre il rischio?
L'Agenzia per la Cybersicurezza Nazionale (ACN) italiana, anche attraverso le proprie indicazioni sulla protezione dei dispositivi connessi e dei sistemi di controllo industriale, richiama l'attenzione su alcune misure di sicurezza particolarmente importanti.
Il primo intervento consiste nel realizzare un inventario aggiornato degli apparati connessi, identificando marca, modello, versione del software, stato del supporto del produttore e modalità di accesso remoto. È fondamentale sapere quali dispositivi sono presenti nell'infrastruttura e quali risultano raggiungibili da Internet.
Occorre poi eliminare l'esposizione diretta delle interfacce amministrative alla rete pubblica e adottare una corretta segmentazione della rete, mantenendo separati i sistemi di controllo degli impianti dalle reti utilizzate per le attività amministrative o dai collegamenti Wi-Fi destinati ai clienti. Le comunicazioni tra le diverse reti devono essere consentite soltanto quando necessarie e attraverso regole firewall restrittive.
Gli accessi remoti dei manutentori devono essere protetti mediante VPN, autenticazione a più fattori (MFA) e account individuali, limitando i privilegi alle sole operazioni necessarie. È inoltre necessario sostituire le credenziali predefinite, disattivare gli account inutilizzati e mantenere aggiornati firmware e software. Gli apparati non più supportati dal produttore devono essere valutati per un'eventuale sostituzione o, nell'attesa, adeguatamente isolati.
Infine, per gli impianti che gestiscono prodotti alimentari, farmaci o sangue, la sicurezza informatica deve essere affiancata da misure di continuità operativa: sistemi indipendenti di monitoraggio della temperatura, allarmi su canali separati e procedure di emergenza per intervenire anche in caso di indisponibilità dei sistemi digitali.
Gli attacchi registrati in Europa dimostrano che la compromissione di un dispositivo connesso può produrre conseguenze che vanno ben oltre il perimetro informatico e che la digitalizzazione su cui poggia la società attuale può, in alcuni casi, essere più fragile ed esposta alle minacce. La sicurezza informatica, oggi, significa proteggere anche ciò che ci circonda e da cui dipende la nostra vita quotidiana.